La tua azienda deve essere richiamabile dagli agenti di IA?
Un cliente può convincere un assistente IA a emettere un rimborso che non hai mai approvato, se hai reso l'attività di rimborso richiamabile dagli agenti: un'attività che i tuoi sistemi eseguono quando quell'assistente la chiede. Il collegamento più comune, il Model Context Protocol (MCP), consegna il login. Non decide che cosa quel login possa fare. Lunedì: scrivi le tre attività che restano vietate (pagamenti e rimborsi, cancellazioni, esportazione massiva di dati personali). Poi trova qualsiasi attività già collegata che rientri in quella lista. Noi consentiamo stato, disponibilità, documenti limitati all'account e ricerca su ciò che è già pubblico. Le bozze vanno a una persona.
Nel tuo libro contabile può comparire un accredito che nessun dipendente ha emesso e nessun attaccante ha forzato. Un cliente ha parlato con un assistente IA, la finestra di ChatGPT, Claude o Gemini che quel cliente usa già. L’assistente ha chiamato un’attività che hai reso richiamabile dagli agenti: un’attività che i tuoi sistemi eseguono quando quell’assistente la chiede. Ha deciso che un rimborso era il passo successivo utile, ha presentato un login valido, e il tuo sistema ha accettato la chiamata, esattamente come era stato costruito per fare.
Lunedì: scrivi le tre attività che un assistente non potrà mai avviare. Pagamenti e rimborsi. Modifiche distruttive e cancellazioni. Esportazione massiva di qualsiasi dato personale. Poi cerca un’attività già collegata che rientri in quella lista. Non si comincia configurando un server.
 Un login non è un permesso.
Le risposte sbagliate costano poco. Le azioni sbagliate no.
Il fallimento per cui ci si prepara è una risposta sbagliata. Un prezzo errato indicato da un chatbot ti costa un’email di correzione.
Il fallimento che fa davvero male è un cambiamento di stato: un rimborso emesso, un record cancellato, una lista clienti esportata, una prenotazione sovrascritta. Le commissioni di chargeback arrivano settimane dopo. Un’esportazione di dati personali che esce dal tuo perimetro diventa una decisione sulla notifica. Se i tuoi log non sanno rispondere a “chi l’ha fatto” con una sola query, quella settimana diventa due.
Le attività di scrittura vengono rilasciate perché la demo è migliore con loro. Una connessione in sola lettura è un video Loom poco impressionante. Una connessione che fissa l’appuntamento ottiene il budget. Callable vende software vocale che risponde al telefono di un’azienda 24 ore su 24, 7 giorni su 7, fissando appuntamenti e prendendo prenotazioni, perché la prenotazione è ciò che chiude la vendita del software. Questo incentivo è il motivo per cui la superficie rischiosa viene costruita per prima.
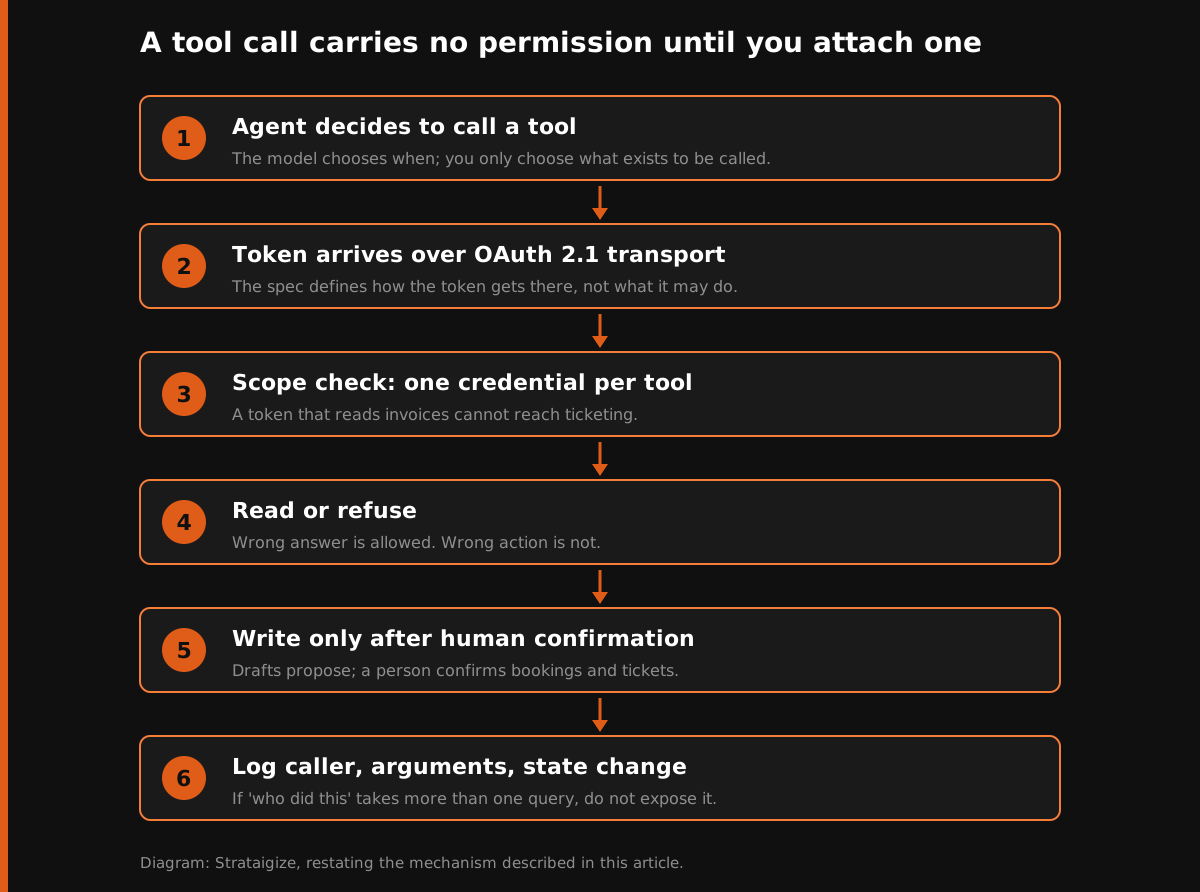
Il login arriva. Sei tu a decidere che cosa può fare.
Il collegamento più comune è il Model Context Protocol (MCP), pubblicato il 18 giugno 2025: una specifica che permette a un assistente di chiamare un’attività sui tuoi sistemi. Dice che una persona deve acconsentire prima che un’attività venga eseguita, e poi dice che la specifica stessa non lo impone. L’applicazione spetta a te, e la fattura pure.
La pagina sulle attività chiede agli implementatori di verificare gli input, limitare chi può chiamare cosa, contenere le raffiche di tentativi e trattare le risposte dell’assistente come non attendibili. Niente di tutto questo arriva con la connessione MCP. Ogni punto è lavoro che il tuo team deve costruire.
La sezione sull’accesso della stessa revisione MCP si basa sulla normale infrastruttura di login, così che una credenziale possa arrivare via HTTP ed essere rifiutata se manca o è troppo debole. Quali attività quel login debba poter avviare sta fuori dalla specifica, fuori dal tuo provider di login e fuori dal kit che hai installato. È un giudizio che la tua azienda esprime una volta e poi deve difendere.
Le note sulla sicurezza esistono perché gli implementatori continuano a presumere che il formato di trasmissione faccia il lavoro di sicurezza. Un login associato al destinatario sbagliato, una sessione indovinabile, un client ID statico: sono i modi abituali in cui una demo funzionante diventa un incidente. Leggi le note. Non trattare la versione di MCP come un programma di controlli.
A dicembre 2025 è cambiato qualcosa che ha reso la questione urgente. Google ha iniziato a distribuire connessioni MCP ospitate, a partire da Maps e BigQuery, con lo slogan “agent-ready by design”. Cloudflare ha rilasciato un modo per esporre un metodo con una riga tramite chiamata remota. Quando le piattaforme rendono l’esposizione un’impostazione predefinita di una riga, la decisione sul perimetro smette di essere una fase di progettazione. Diventa qualcosa che uno sviluppatore fa a metà sprint senza dirlo a nessuno.
Consenti quattro attività, rifiutane tre, confermane una
Ecco la suddivisione che sosteniamo, e il ragionamento conta più della lista.
Consentite, in sola lettura:
| Attività | Peggior esito realistico | Perché resta consentita |
|---|---|---|
| Verifica dello stato di un record che chi chiama identifica già | Viene letto uno stato non aggiornato | Nessun cambiamento di stato, chi chiama deve già possedere l’identificativo |
| Disponibilità e prezzi attuali | Un prezzo indicato non è aggiornato | Il prezzo è comunque pubblico, e la trasparenza dei prezzi è ciò che fa citare un’azienda |
| Recupero di documenti limitato a un account | Il documento sbagliato nell’account giusto | Il perimetro è imposto lato server, mai dall’argomento dell’assistente |
| Ricerca su materiale pubblicato | Un risultato irrilevante | Il contenuto è già sul web aperto |
Rifiutate senza eccezioni: pagamenti e rimborsi, modifiche distruttive e cancellazioni, esportazione massiva di qualsiasi dato personale. Non costruiremo queste attività come richiamabili dagli agenti, con nessun budget. Il peggior esito di queste attività è un’azione sbagliata. Rafforzare il prompt non sposta un’attività oltre quella linea.
Un livello intermedio: la creazione di bozze. Un assistente può proporre una prenotazione, un ticket o un ordine. Una persona lo conferma. MCP ha un passaggio di conferma integrato (chiedere alla persona a metà attività e lasciare che quella persona modifichi la risposta). La maggior parte delle implementazioni salta questo passaggio.
Consenti le attività il cui peggior esito è una risposta sbagliata. Rifiuta le attività il cui peggior esito è un’azione sbagliata.
Qui non segue alcuna costruzione di server. Il codice è la parte che il tuo team sa già scrivere. Se stai stimando il lavoro, quanto costano davvero gli agenti IA e costruire o comprare sono più utili di un altro tutorial.
Dai a ogni attività la sua chiave
Quattro impostazioni predefinite derivano dal trattare chi chiama come una macchina.
Un login per attività, non uno per integrazione. Una credenziale che legge le fatture non dovrebbe raggiungere il sistema di ticketing.
Associa il login all’account. L’assistente è solo il corriere. I corrieri vengono sostituiti, dismessi e acquisiti.
Limiti di frequenza dimensionati per qualcosa che non si annoia mai. Una persona si arrende dopo tre tentativi. Un assistente riprova finché non esaurisce i token, le unità fatturate che un modello consuma per un prompt. Metti chiavi di idempotenza su tutto ciò che scrive, così la seconda chiamata identica non produce effetti.
Dai a ogni credenziale di attività una data di scadenza, così la revoca resta manutenzione ordinaria.
E registra il nome dell’attività, gli argomenti, l’identità di chi chiama e il cambiamento di stato risultante, in un unico posto. È l’elemento che decide se una brutta settimana si riduce a un brutto pomeriggio. Se l’ufficio acquisti farà domande su questo, un pilota di agenti che supera l’ufficio acquisti spiega che cosa legge l’ufficio acquisti.
Il ciclo noioso costa più dell’attacco ingegnoso
Tutti si preparano al prompt ostile. Il fallimento più banale costa di più.
Supponiamo che un’attività accetti un parametro ambiguo. Un assistente la chiama. La risposta sembra incompleta, quindi indovina un valore leggermente diverso e chiama di nuovo. Non trapela nulla. Nessuna credenziale viene abusata. La coda si riempie di record quasi identici, e il danno è fatto di volume e riconciliazione.
Il meccanismo è documentato. Uno studio sui server in produzione che espongono attività agli assistenti lo dice chiaramente: i modelli scelgono le attività solo in base alle descrizioni in linguaggio comune, saltando documentazione e schemi. Un’attività che un ingegnere trova ovvia può essere ambigua per chi la chiama.
Quindi l’impostazione predefinita è una quota per chiamante e uno schema degli argomenti che rifiuta subito i valori ambigui. Un parametro con tre letture plausibili è un bug.
Ci rifiutiamo anche di riportare le “azioni risolte dall’assistente” come metrica di successo. Conta le chiamate avvenute, non le decisioni corrette, ed è il numero che più facilmente fa sembrare una vittoria una superficie pericolosa in una presentazione al consiglio.
Com’è la nostra, così puoi verificarla
Il nostro sito è richiamabile dagli agenti, e la superficie è piccola di proposito. mcp.strataigize.com risponde al tools/list del protocollo per assistenti con otto attività: sette letture pubbliche (chi siamo, i nostri servizi, casi di studio, strumenti gratuiti, una ricerca nei contenuti, come ingaggiarci, il recupero di una pagina) e un’azione autenticata, la richiesta di una consulenza di crescita per conto di una persona identificata, sotto un unico scope chiamato audit:request. Niente su quel server può spostare denaro, esportare una lista o modificare un record. Il documento della risorsa protetta indica il server di autorizzazione, e un auth.md in testo semplice spiega tutto; entrambi si trovano dove un assistente guarda per primo. Abbiamo recuperato il server, il suo elenco di strumenti, quel documento e auth.md il 13 settembre 2026 per scrivere questo paragrafo, e puoi recuperarli anche tu.
Il numero onesto che lo accompagna: nei sette giorni fino al 6 settembre 2026, i nostri log non mostravano alcuna chiamata da client di assistenti esterni. Costruire la superficie e vederla usata dal mercato sono eventi diversi, e solo il secondo conta come adozione.
Scrivi prima la lista dei rifiuti
La maggior parte dei team dimensiona tutto questo come un progetto di integrazione: definirne il perimetro come per un connettore, affidarlo a chi gestisce l’API, rilasciarlo in uno sprint. Dimensionata così, la decisione sui permessi viene comunque presa. Viene presa per impostazione predefinita, da chi ha scritto la descrizione dell’attività, e nessuno firma la lista.
Dimensionala invece in base a ciò che difenderesti per iscritto dopo la peggior chiamata che i tuoi log consentono. Parti dalla lista dei rifiuti. Scrivi le tre attività che un assistente non avvierà mai prima delle quattro che avvierà, e fai di quella lista un documento firmato sia dal tuo CTO sia dal tuo legale, datato, accanto alla revisione MCP del 18 giugno 2025 su cui hai costruito.
Per la maggior parte delle aziende la risposta è una piccola superficie in sola lettura, un livello di bozze che una persona conferma, e pagamenti ed esportazioni massive che un assistente non può mai avviare. Questa versione rende la demo peggiore e il ponte festivo più sicuro.
Scrivi prima la lista dei rifiuti. Poi vai a cercare l’attività già collegata che rientra nella lista. Se vuoi che questa superficie sia progettata invece che improvvisata, parti dalla consulenza IA. La versione pubblica di ciò che realizziamo sono le superfici richiamabili dagli agenti.
Parla con noi